Proteja acessos corporativos com uma segunda camada de autenticação
Reduza o risco de acessos indevidos adicionando uma segunda forma de autenticação a contas, sistemas, aplicações e recursos corporativos.
Com o 2FA, o acesso depende da validação de dois fatores, reduzindo o impacto do comprometimento isolado de uma senha.
POR QUE USAR 2FA
Uma senha não deveria ser a única barreira de acesso
Senhas podem ser descobertas, reutilizadas ou comprometidas em ataques de phishing e vazamentos de credenciais.
O segundo fator adiciona uma nova etapa de verificação e reduz o risco de uma senha comprometida, sozinha, permitir acesso aos recursos da organização.
01
SEGUNDA CAMADA
Adicione uma nova etapa de verificação além da senha.
02
PROTEÇÃO DE ACESSOS
Reduza o risco de acesso indevido quando uma credencial for comprometida.
03
CONTROLE DE IDENTIDADE
Reforce a autenticação de usuários em sistemas e recursos corporativos.
04
AMBIENTES CORPORATIVOS
Reforce a autenticação em aplicações, VPNs, redes Wi-Fi e outros recursos corporativos.
COMO FUNCIONA
Como o 2FA reforça o processo de autenticação
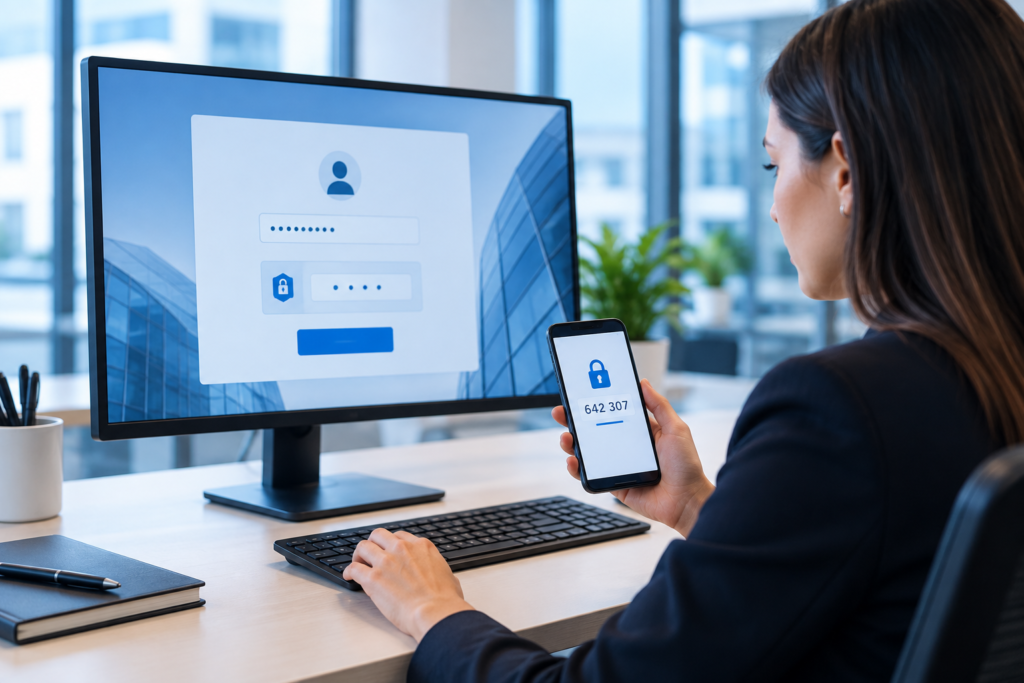
O 2FA combina dois fatores distintos de autenticação. Mesmo que uma senha seja comprometida, o acesso ainda depende de uma segunda forma de verificação.
01
PRIMEIRO FATOR
O usuário apresenta a primeira forma de autenticação, como uma senha ou outra credencial.
02
SEGUNDO FATOR
Uma segunda forma de autenticação é solicitada.
03
VALIDAÇÃO
Os fatores são validados antes da liberação do acesso.
04
ACESSO
O usuário autenticado recebe acesso ao recurso autorizado.
FATORES DE AUTENTICAÇÃO
2FA combina formas diferentes de comprovar a identidade
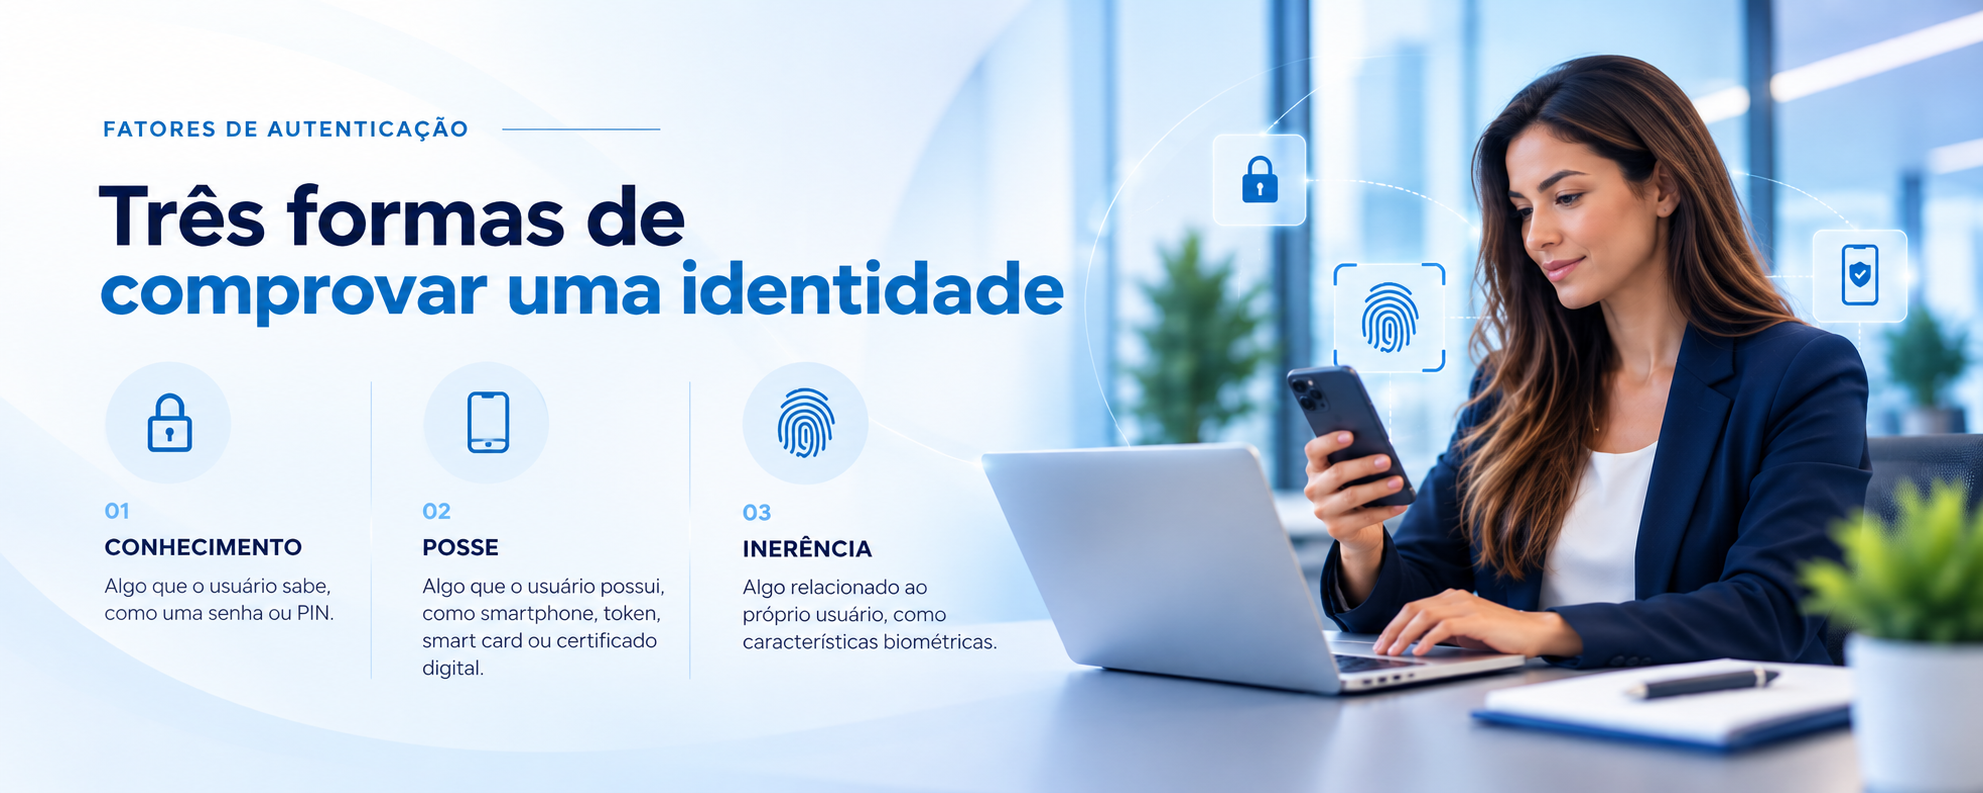
A autenticação pode utilizar diferentes categorias de fatores. O 2FA combina fatores distintos para adicionar uma camada adicional de segurança ao processo de acesso.
ONDE APLICAR O 2FA
Proteja os acessos que fazem parte da operação da empresa
O segundo fator pode reforçar a autenticação em diferentes pontos da infraestrutura, principalmente em acessos que envolvem informações, sistemas e recursos corporativos.
01
ACESSOS CORPORATIVOS
Adicione uma segunda verificação ao acesso de usuários a sistemas e aplicações da empresa.
02
VPN E ACESSO REMOTO
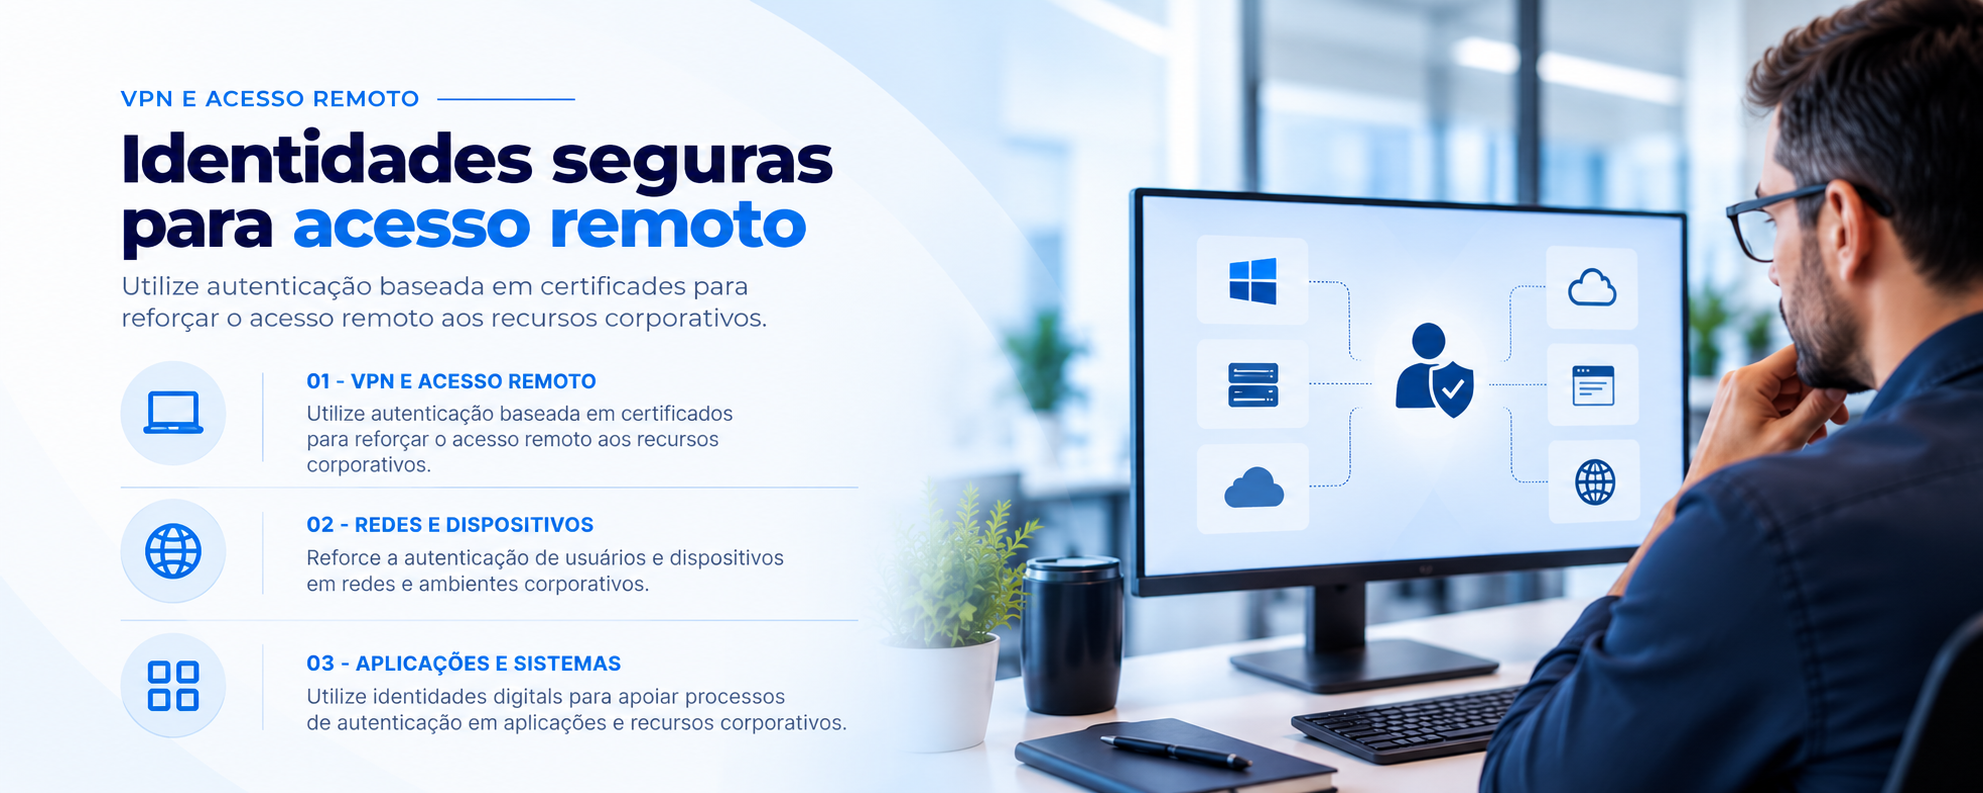
Reforce a autenticação de colaboradores que acessam recursos corporativos fora da rede interna.
03
SISTEMAS CRÍTICOS
Adicione uma camada adicional de autenticação a sistemas administrativos, aplicações e recursos sensíveis.
INTEGRAÇÃO COM O AMBIENTE
Integre autenticação forte à infraestrutura da sua empresa
Certificados digitais podem ser utilizados como parte da estratégia de autenticação para reforçar a identidade de usuários e dispositivos em diferentes ambientes corporativos.
ALÉM DO SEGUNDO FATOR
2FA também precisa de políticas, recuperação segura e controle
Adicionar um segundo fator é uma parte da estratégia. A organização também precisa definir como os fatores são cadastrados, recuperados e administrados ao longo do tempo.
01
POLÍTICAS DE ACESSO
Defina onde o segundo fator será exigido e quais acessos precisam de controles adicionais.
02
RECUPERAÇÃO SEGURA
Estabeleça processos seguros para perda, troca ou recuperação do segundo fator.
03
MONITORAMENTO
Acompanhe eventos de autenticação e tentativas de acesso para identificar comportamentos anormais.
PROTEÇÃO DE ACESSOS CORPORATIVOS
Uma senha ainda é a única barreira de acesso na sua empresa?
Adicione uma segunda camada de autenticação e reforce a proteção de usuários, dispositivos, sistemas e recursos corporativos.
Entenda como o 2FA pode reforçar a proteção de acessos e como ele pode ser aplicado no ambiente corporativo.
O que é autenticação em dois fatores (2FA)?
2FA é um método de autenticação que exige dois fatores para verificar a identidade antes de liberar o acesso. Esses fatores podem combinar conhecimento, posse ou características inerentes ao usuário.
Qual é a diferença entre 2FA e uma senha?
Uma senha utiliza apenas uma credencial para autenticação. No 2FA, o acesso depende de um segundo fator, reduzindo o impacto caso a senha seja comprometida.
Quais tipos de fatores podem ser utilizados?
Os fatores podem incluir algo que o usuário sabe, como senha ou PIN; algo que possui, como smartphone, token, smart card ou certificado digital; e características biométricas do próprio usuário.
O 2FA pode ser utilizado em VPN e acesso remoto?
Sim. A autenticação forte pode ser utilizada para reforçar o acesso remoto a redes, sistemas e recursos corporativos, inclusive em cenários de VPN.
Certificados digitais podem ser utilizados como fator de autenticação?
Sim. Certificados digitais podem ser utilizados para autenticar usuários e dispositivos e fazer parte de uma estratégia de autenticação forte em ambientes corporativos.
O que acontece se o usuário perder o segundo fator?
A organização deve possuir um processo seguro de recuperação ou substituição do fator, com validação adequada da identidade antes de restabelecer o acesso.
Como implementar 2FA na empresa?
A KeySec pode avaliar os acessos, usuários, dispositivos e sistemas da organização para definir uma estratégia de autenticação adequada ao ambiente e aos recursos que precisam ser protegidos.