Proteja a integridade e a autenticidade dos seus softwares
Assine digitalmente aplicações, executáveis, drivers e outros códigos distribuídos pela sua empresa, permitindo verificar a origem do software e identificar alterações após a assinatura.
ASSINATURA DE CÓDIGO
Confiança começa antes do software chegar ao usuário
A assinatura de código utiliza certificados digitais e mecanismos criptográficos para associar o software à organização responsável por sua publicação e permitir a verificação de sua integridade.
ORIGEM
Identidade do publicador
Permite verificar a organização responsável pela assinatura e publicação do software.
INTEGRIDADE
Código sem alterações
Permite identificar se o conteúdo assinado foi modificado após a aplicação da assinatura digital.
CONFIANÇA
Distribuição mais segura
Ajuda sistemas e usuários a verificar a procedência e a integridade do software antes de sua execução ou instalação.
TIPOS DE CODE SIGNING
Code Signing OV e EV: qual a diferença?
Os certificados Code Signing podem atender diferentes cenários de assinatura. A escolha entre OV e EV depende dos requisitos de validação, proteção da chave privada e do ambiente em que o processo de assinatura será realizado.
CODE SIGNING OV
Validação da organização
Valida a organização responsável pela assinatura do software e permite associar sua identidade ao código assinado.
Indicado para: aplicações, executáveis e outros softwares distribuídos pela organização.
CODE SIGNING EV
Validação estendida
Utiliza um processo de validação mais rigoroso da organização e atende cenários que exigem requisitos adicionais para a proteção da chave de assinatura.
Indicado para: ambientes que demandam maior controle sobre a identidade do publicador e a proteção da chave privada.
PROTEÇÃO DA CHAVE PRIVADA
A segurança da assinatura começa pela proteção da chave
A chave privada utilizada para assinar o software é um ativo crítico. Seu armazenamento e uso precisam atender aos requisitos aplicáveis ao Code Signing e impedir acesso ou utilização não autorizada.
Token criptográfico Dispositivo físico utilizado para armazenar e proteger a chave privada durante o processo de assinatura.
HSM Hardware Security Module desenvolvido para proteger chaves criptográficas e executar operações de assinatura em ambientes controlados.
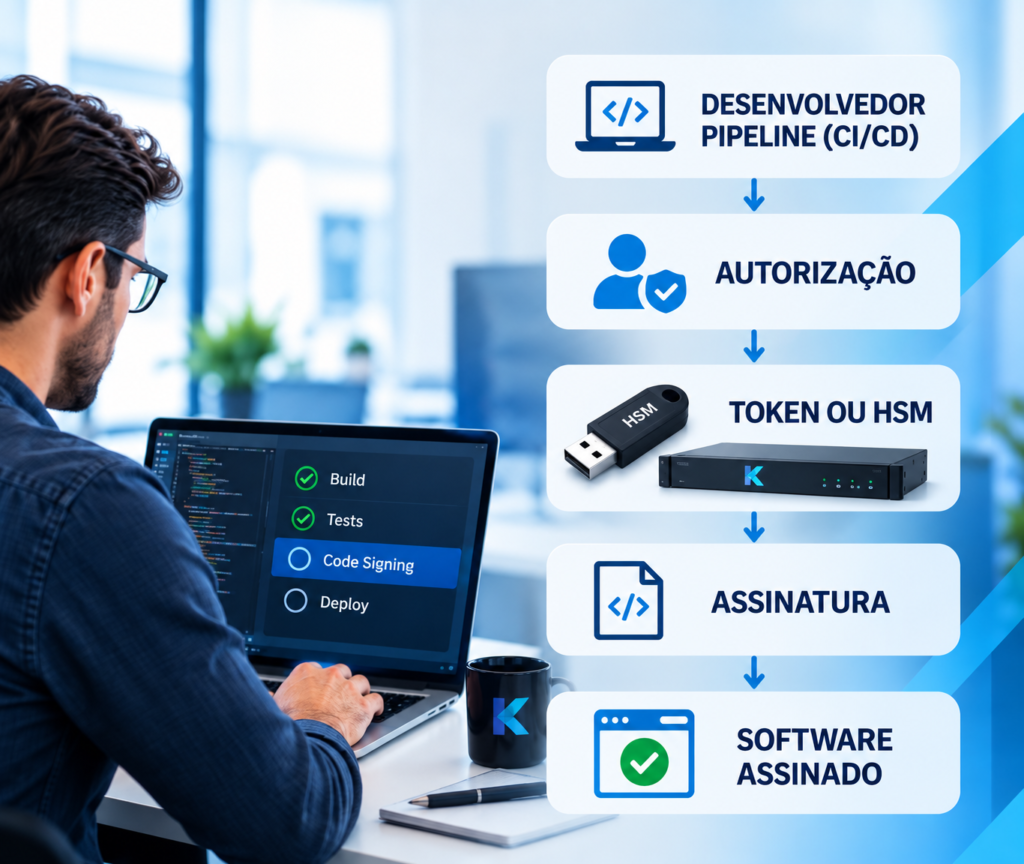
Assinatura em ambientes automatizados Em pipelines e processos de CI/CD, a arquitetura de assinatura precisa conciliar proteção da chave, controle de acesso e automação.
APLICAÇÕES
Onde o Code Signing é utilizado?
O Code Signing pode ser utilizado em diferentes tipos de software e processos de distribuição, ajudando a comprovar a origem do código e verificar sua integridade após a assinatura.
APLICAÇÕES E EXECUTÁVEIS
Software distribuído
Executáveis, instaladores e aplicações distribuídas para clientes, usuários ou ambientes corporativos podem ser assinados digitalmente.
DRIVERS E COMPONENTES
Código e componentes de software
Drivers, bibliotecas e outros componentes podem exigir assinatura conforme a plataforma e o processo de distribuição utilizado.
SCRIPTS E AUTOMAÇÕES
Código utilizado em processos internos
Scripts e outros artefatos podem utilizar assinatura digital para permitir a verificação de origem e integridade.
CI/CD E DEVOPS
Assinatura integrada ao pipeline
O processo de assinatura pode fazer parte do fluxo de build e release, permitindo incorporar o Code Signing à distribuição do software.
CODE SIGNING NO CI/CD
A assinatura faz parte do pipeline. E não pode se tornar um gargalo.
Em ambientes DevOps, a assinatura de código pode fazer parte do processo de build e release. Quando depende de etapas manuais ou de uma arquitetura inadequada, o Code Signing pode impactar a velocidade e a continuidade das entregas.
BUILD
✓
→
TESTS
✓
→
CODE SIGNING
ASSINATURA
→
DEPLOY
✓
Automação com controle
A integração do Code Signing ao pipeline permite estruturar processos de assinatura mais eficientes, mantendo controle sobre o acesso e o uso da chave privada.
CICLO DE VIDA
Validade, timestamp e continuidade da assinatura
O ciclo de vida do Code Signing não termina na emissão do certificado. Validade, proteção da chave, timestamp e planejamento da renovação fazem parte de uma operação de assinatura confiável.
VALIDADE
1 ano
Os certificados Code Signing GlobalSign são atualmente emitidos com validade de 1 ano (366 dias), exigindo planejamento periódico da renovação e da continuidade do processo de assinatura.
TIMESTAMP
Registro do momento da assinatura
O timestamp permite registrar criptograficamente o momento em que uma assinatura foi realizada, sendo uma parte importante da verificação de assinaturas ao longo do tempo
CONTINUIDADE
Planeje antes do vencimento
Renovação, disponibilidade da chave e integração com o processo de assinatura precisam ser planejadas para evitar interrupções no pipeline e na distribuição do software.
GESTÃO DO CODE SIGNING
Da emissão à assinatura: controle todo o ciclo de vida
Gerenciar Code Signing envolve mais do que acompanhar a validade do certificado. É preciso controlar a proteção da chave privada, o processo de assinatura, as renovações e a integração com os ambientes onde o software é desenvolvido e distribuído.
EMISSÃO E RENOVAÇÃO
Continuidade do certificado
Planeje emissões e renovações para manter o processo de assinatura disponível e reduzir o risco de interrupções.
PROTEÇÃO E CONTROLE
Chaves privadas protegidas
Controle o armazenamento, o acesso e a utilização das chaves privadas utilizadas no processo de assinatura.
INTEGRAÇÃO E AUTOMAÇÃO
Code Signing integrado ao ambiente
Estruture a assinatura para ambientes corporativos, pipelines e processos automatizados, mantendo controle sobre o uso das credenciais de assinatura.
POR QUE A KEYSEC?
Code Signing com suporte para diferentes ambientes de assinatura
A KeySec ajuda sua empresa desde a escolha do certificado até a definição da forma mais adequada de utilização, considerando a proteção da chave privada, o ambiente de assinatura e as necessidades de integração da operação.
ESCOLHA DA SOLUÇÃO
OV ou EV
Orientação para identificar o certificado mais adequado às necessidades e ao ambiente de assinatura da empresa.
PROTEÇÃO DA CHAVE
Token ou HSM
Apoio na definição da forma de armazenamento e utilização da chave privada de acordo com o processo de assinatura.
SUPORTE
Atendimento especializado
Acompanhamento para implantação, renovação e utilização do certificado no ambiente da empresa.
AUTOMAÇÃO
CI/CD e DevOps
Suporte para estruturar o uso do Code Signing em pipelines e processos automatizados de desenvolvimento e distribuição.
FAQ
Dúvidas frequentes sobre Code Signing
Entenda os principais pontos sobre certificados Code Signing, proteção de chaves e processos de assinatura.
O que é um Certificado Code Signing?
É um certificado digital utilizado para assinar software e outros códigos, permitindo verificar a identidade do publicador e identificar alterações realizadas no conteúdo após a assinatura.
Qual a diferença entre Code Signing OV e EV?
A assinatura digital permite que usuários e sistemas operacionais verifiquem que o software foi publicado por uma organização legítima e que não sofreu alterações após a assinatura.
Entre os benefícios estão:
Maior confiança dos usuários
Integridade do código
Redução de riscos de adulteração
Atendimento a requisitos de segurança corporativa
Conformidade com boas práticas de desenvolvimento seguro
Posso armazenar a chave do Code Signing em um arquivo PFX?
Para certificados Code Signing publicamente confiáveis sujeitos aos requisitos atuais do CA/Browser Forum, a chave privada deve ser gerada e protegida em hardware criptográfico adequado ou por uma solução/serviço de assinatura que atenda aos requisitos aplicáveis. Portanto, não devemos apresentar um arquivo PFX exportável convencional como forma de armazenamento da chave
O que é melhor: Token ou HSM?
Depende do ambiente. O Token pode atender processos de assinatura mais pontuais, enquanto uma arquitetura com HSM pode ser mais adequada para operações centralizadas e processos automatizados. A escolha deve considerar segurança, volume de assinaturas, integração e requisitos da operação.
Posso utilizar Code Signing em pipelines CI/CD?
Sim. O processo de assinatura pode ser integrado ao fluxo de build e release. Nesse cenário, a arquitetura precisa manter a chave privada protegida e controlar adequadamente o acesso às operações de assinatura. Os requisitos atuais também contemplam soluções em nuvem e Signing Services que atendam às exigências aplicáveis
Qual é a validade do Code Signing GlobalSign?
Os certificados Code Signing GlobalSign comercializados atualmente pela KeySec possuem validade de 1 ano (366 dias). A renovação deve ser planejada para manter a continuidade do processo de assinatura.
O que é timestamp e por que ele é importante?
O timestamp registra criptograficamente o momento em que a assinatura foi realizada. Ele permite que o processo de verificação considere quando o código foi assinado, sendo importante para a validação das assinaturas ao longo do tempo. O próprio padrão do CA/Browser Forum contempla autoridades e certificados específicos de timestamp.
O que acontece se eu perder o Token ou a chave privada?
Se a chave privada ficar inacessível, ela não pode simplesmente ser recuperada a partir do certificado. Será necessário avaliar a revogação do certificado e realizar um novo processo de emissão e geração de chave.
CERTIFICADOS CODE SIGNING
Encontre o Code Signing ideal para seu ambiente
Compare as opções disponíveis e escolha o certificado de acordo com o tipo de validação e a forma de proteção da chave privada utilizada no seu processo de assinatura.