Proteja sites, sistemas e aplicações com certificados SSL/TLS
Estabeleça conexões seguras, proteja dados em trânsito e utilize certificados digitais adequados à infraestrutura e às necessidades da sua empresa.Utilize certificados IntranetSSL para proteger comunicações em ambientes privados, incluindo sistemas internos, servidores, aplicações corporativas, nomes internos e endereços IP privados.
ENCONTRE O CERTIFICADO CERTO
Diferentes necessidades exigem diferentes níveis de validação
Os certificados SSL/TLS podem atender desde a validação de um domínio até cenários que exigem a identificação da organização. Entender essas diferenças ajuda a escolher a opção mais adequada para cada aplicação.
VD
Validação de Domínio
Valida o controle sobre o domínio e permite uma emissão mais simples e ágil. Indicado para sites, aplicações e serviços que precisam proteger a comunicação com TLS.
OV
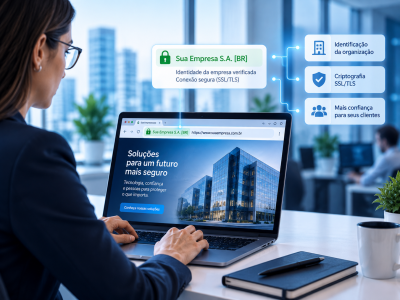
Validação da Organização
Além do domínio, inclui a validação de informações da organização solicitante. Indicado para empresas que precisam associar o certificado a uma identidade organizacional verificada.
EV
Validação Estendida
Utiliza um processo de validação mais rigoroso da organização. Indicado para cenários em que os requisitos internos ou de negócio demandam maior verificação da identidade.
ESCOLHA A COBERTURA
Um domínio, vários domínios ou subdomínios?
Além do nível de validação, é importante definir quais endereços o certificado precisa proteger. A escolha depende da estrutura de domínios e aplicações da empresa.
Domínio único
Protege um domínio específico definido no certificado.
Wildcard
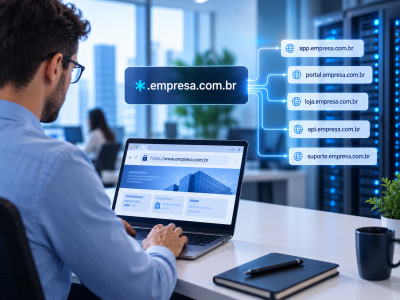
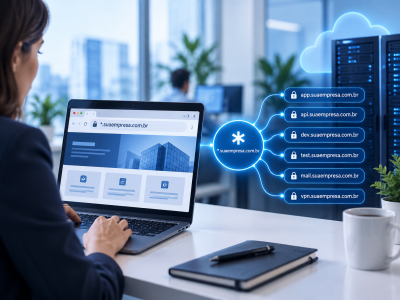
Permite proteger múltiplos subdomínios de um mesmo domínio, como app.empresa.com.br e portal.empresa.com.br.
SAN / Multi-Domain
Permite proteger diferentes nomes de domínio em um mesmo certificado, conforme as características do produto contratado.
COMO FUNCIONA
O certificado comprova a identidade. O TLS protege a comunicação
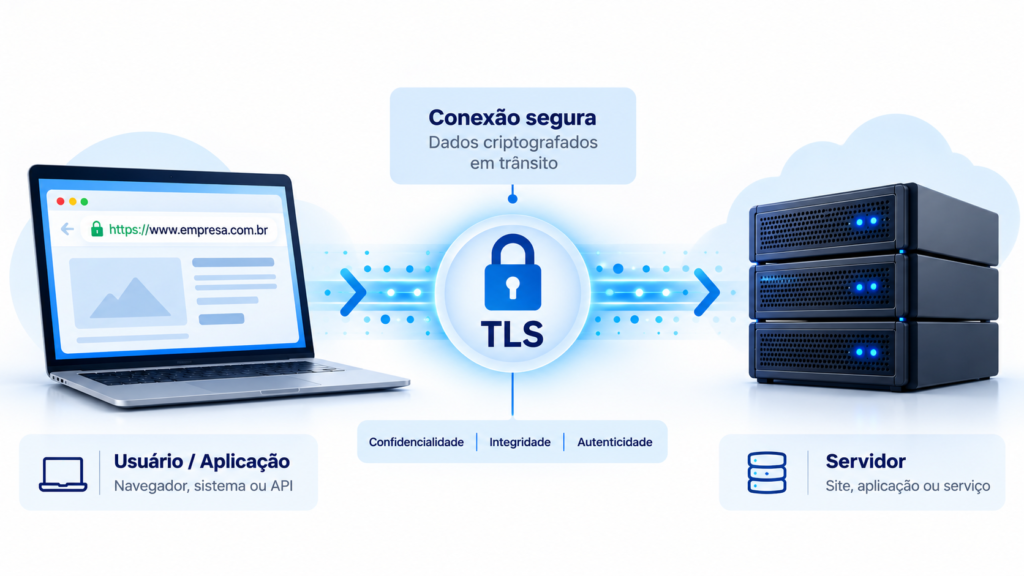
Quando um usuário ou sistema estabelece uma conexão segura, o certificado digital participa da autenticação do servidor, enquanto o protocolo TLS estabelece os mecanismos criptográficos utilizados para proteger os dados em trânsito.
Validação da identidade
O certificado permite verificar a identidade associada ao serviço
Conexão criptografada
O TLS estabelece uma sessão protegida para a transmissão dos dados.
Integridade dos dados
Mecanismos criptográficos ajudam a impedir alterações não detectadas durante a comunicação.
VALIDADE DOS CERTIFICADOS TLS
Certificados com validade menor exigem uma operação mais preparada
A validade máxima dos certificados TLS publicamente confiáveis está sendo reduzida progressivamente. Com ciclos menores, aumentam a frequência de emissões, validações e instalações, tornando a gestão e a automação cada vez mais importantes.
15 MAR 2026
200 dias
Limite máximo atual de validade dos certificados TLS.
15 MAR 2027
100 dias
A validade máxima será reduzida novamente, aumentando a frequência das emissões.
15 MAR 2029
47 dias
Os certificados passarão a ter ciclos ainda menores, tornando processos exclusivamente manuais cada vez menos adequados
GESTÃO E AUTOMAÇÃO
Quanto menor a validade, menor a margem para processos manuais
Com mais emissões e validações ao longo do ano, depender de planilhas, agendas e controles manuais aumenta o esforço operacional e o risco de falhas.
Inventário e visibilidade Saiba quais certificados existem, onde estão sendo utilizados e quando precisam de atenção.
Alertas e acompanhamento Antecipe vencimentos e organize as ações necessárias antes que um certificado impacte a operação.
Automação e integração Utilize recursos de automação e integrações para reduzir atividades manuais no ciclo de vida dos certificados.
Da emissão à automação: a KeySec ajuda sua empresa a estruturar uma estratégia de gestão de certificados adequada ao seu ambiente.
FAQ
Dúvidas frequentes sobre certificados SSL/TLS
Qual a diferença entre SSL e TLS?
SSL é o nome histórico dos protocolos utilizados para proteger comunicações na internet. Atualmente, as conexões seguras utilizam TLS, uma evolução do SSL. Mesmo assim, o termo “certificado SSL” continua sendo amplamente utilizado no mercado para se referir aos certificados empregados em conexões TLS.
Qual a diferença entre certificados DV, OV e EV?
A principal diferença está no processo de validação. O DV valida o controle sobre o domínio. O OV também verifica informações da organização solicitante. O EV utiliza um processo mais rigoroso de validação da organização. A escolha depende dos requisitos do ambiente e da necessidade de identificação da organização.
Qual a diferença entre Wildcard e SAN / Multi-Domain?
O Wildcard é utilizado para proteger múltiplos subdomínios de um mesmo domínio, como app.empresa.com.br e portal.empresa.com.br. Já o SAN / Multi-Domain permite incluir diferentes nomes de domínio em um mesmo certificado, conforme as características do produto contratado.
Como escolher o certificado SSL/TLS adequado para minha empresa?
É necessário considerar o nível de validação desejado, a quantidade de domínios e subdomínios, os sistemas que utilizarão o certificado e os requisitos de segurança da empresa. A KeySec pode auxiliar na identificação da opção mais adequada para cada ambiente.
O que acontece quando um certificado TLS expira?
Um certificado expirado deixa de ser considerado válido. Dependendo do serviço, isso pode gerar alertas de segurança, impedir conexões confiáveis e causar indisponibilidade em sites, APIs, aplicações e integrações. Por isso, inventário, monitoramento e renovação são importantes.
Por que a validade dos certificados TLS está diminuindo?
O setor está reduzindo progressivamente a validade máxima dos certificados TLS publicamente confiáveis. Ciclos menores reduzem o período de exposição de certificados e informações desatualizadas, mas também aumentam a frequência de emissões, validações e instalações, tornando a automação cada vez mais relevante.
É possível automatizar a emissão e renovação de certificados TLS?
Sim. Dependendo do tipo de certificado, da Autoridade Certificadora e da infraestrutura utilizada, processos do ciclo de vida podem ser automatizados por meio de protocolos e integrações, como ACME e APIs. A estratégia deve ser definida de acordo com o ambiente da empresa.
O que é CSR e quem deve gerá-lo?
CSR, ou Certificate Signing Request, é a solicitação utilizada no processo de emissão do certificado e contém informações necessárias para essa emissão, incluindo a chave pública. Normalmente, o CSR é gerado no ambiente onde o certificado será utilizado, enquanto a chave privada correspondente deve permanecer protegida e sob controle da organização.
CERTIFICADOS SSL/TLS
Encontre o certificado adequado para o seu ambiente
Compare as opções disponíveis e escolha o certificado de acordo com o nível de validação, a cobertura e as necessidades da sua infraestrutura.